Category
権限昇格を利用したランサムウェアの攻撃手法:Malware using Privilege Escalation 〜第1編〜
01.ランサムウェアによるサイバー攻撃のパラダイムの変化
ブロックチェーンデータプラットフォーム企業であるチェイナリシス(Chainalysis)の「2022年暗号資産犯罪報告書(2022 Crypto Crime Report)」によると、2021年のランサムウェアによる被害額は6億200万ドルに達した。 コンティ(Conti)ランサムウェアは、少なくとも1億8000万ドルを強奪し、コロニアル・パイプライン(Colonial Pipeline)を攻撃したロシアのハッカー集団ダークサイド(DarkSide)を抜いて、ランサムウェア犯罪収益の1位を占めた。 今年初めである2022年第1四半期に発生したロシアによるウクライナ侵攻においても、ランサムウェア攻撃が活用されたことから、ランサムウェアが単なる金銭的目的にとどまらず、国家間のサイバー攻撃の手段として活用され得ることを示している。
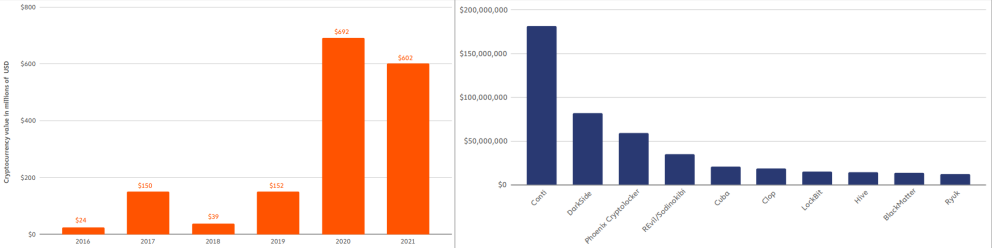
[図5-1] ランサムウェアアドレスが受け取った仮想通貨の総額、2016年~2021年(左)、収益別トップ10のランサムウェア種別、2021年(右)(出典:The 2022 Crypto Crime Report、Chainalysis)
サイバー攻撃を主導する攻撃主体(Attack Subject)と攻撃対象(Attack Target)間の攻撃様相を変える「ゲームチェンジャー」として、ランサムウェアが頭角を現すにつれ、サイバー攻撃のパラダイムが激変している。 個人主導のサイバー攻撃よりも、サイバー犯罪集団やハクティビストなど、国家主導のサイバー攻撃(State-sponsored Attack)が攻撃の流れを主導しており、ロシアのAPTグループ「Cozy Bear(APT29)」、北朝鮮のAPTグループ「Lazarus Group(APT38)」、イランのAPTグループ「Harming Kitten(APT35)」などは、代表的な国家主導型APT攻撃グループと言える。 国家主導型のAPT攻撃グループは、産業の側面では公共・民間・ 教育、国防など、情報窃取や情報漏洩、システム破壊といった攻撃目的に合致する対象であれば、攻撃対象を多様に拡大するだけでなく、サイバー環境(IT)を超えて物理的環境(ICS/OT)まで攻撃し、ハードウェア、ファームウェア、ソフトウェアなど多様な攻撃ポイントを駆使する様相を見せているため、攻撃戦略、戦術および手順(TTPs)を通じた攻撃メカニズムを理解することが極めて重要である。
国家主導型のサイバー攻撃は、SolaWindsやMS Exchange Serverなど、巨額を標的とした「ビッグゲームハンティング(Big Game Hunting)」のための方策として、ランサムウェアのエコシステム(RaaS Ecosystem)を活用している。 複雑な暗号化アルゴリズムに基づいて活動する既存のランサムウェアが攻撃範囲を拡大し、VPNやRDPなど、内部システムやインフラにアクセス可能な攻撃表面(Attack Surface)を活用しているほか、Apache Stuts2、Log4Shell、Spring4Shellなどの高リスクな脆弱性を悪用して、攻撃の影響を最大化させている。 結局、ランサムウェア・エコシステムを通じて、ランサムウェアの生産、流通、運用、管理などが体系化・組織化された環境をサイバー攻撃の礎とし、多様な犯罪行為を包括できる構造へと発展している。
ランサムウェアの初期の萌芽は、ブラウザのリダイレクトなどの攻撃によって被害事実を誇張し、身代金を要求するスケアウェア(Scareware)から始まり、ドライブ上のファイルを暗号化し、復号の対価として金銭を要求する現在のランサムウェアへと発展した。 最近では、犯罪収益を最大化するために、[図5-2]のようにサービス型ランサムウェア(RaaS、Ransomware as a Service)のエコシステムを活用し、ファイルの暗号化(Encryption)以外にも、データ流出(Data exfiltration)、 DDoS、流出したデータの所有者との直接的なコミュニケーションを通じた違法な交渉の試み(Direct communication with customers and stakeholders)など、多重恐喝(Multi-Extortion)の形態へと発展してきた。
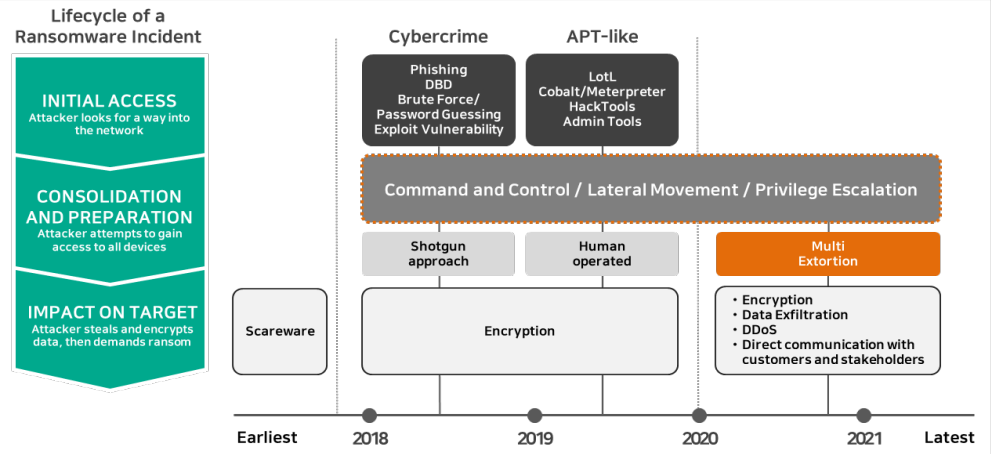
[図5-2] ランサムウェアの進化を示すタイムライン(出典:THE STATE OF RANSOMWARE 2020’s Catch-22、TrendMicro、2021年2月3日およびLIFECYCLE OF RANSOMWARE INCIDENT、CERT NZの一部を再構成)
ランサムウェアが暗号化機能以外にも、情報漏洩やシステム破壊など様々なサイバー攻撃を実行するためには、被害システムへのアクセスにとどまらず、情報漏洩のための偵察や内部システムへの移動、権限昇格などの機能が追加で実行されなければならないため、被害システムに滞留する時間(Dwell Time)が必要となる。 FireEyeによると、ランサムウェア攻撃の滞留時間は72.75日であり、一般的なサイバー攻撃の滞留時間である56日に比べて16.75日多くかかることが明らかになった。まさにこのような滞留時間の差こそが、ランサムウェアを利用した攻撃が、単にファイルを暗号化して犯罪資金を要求する形態から、APT攻撃(APT-like)の様相へと変化したことを示す数値であると言える。
ランサムウェアのエコシステムを活用した攻撃形態をみると、攻撃対象が既にインストールされているツールや、簡単なスクリプト、シェルコードを通じてメモリ上で直接実行するLotL(Living off the Land)攻撃のほか、CobaltStrike、Meterpreter、HackTools、Admin Toolsなどの多様なオープンソースおよび商用攻撃ツールを組み合わせて使用していることが分かる。 このように、サイバー攻撃がサイバー犯罪(Cybercrime)からAPT型の攻撃(APT-like)へと発展するにつれ、C2(Command and Control)、横方向の移動(Lateral Movement)、権限昇格(Privilege Escalation)などの攻撃手法が求められるようになる。 そこで、本号では、ランサムウェアの生態系の拡大に伴う主要な攻撃手法の一つである権限昇格攻撃の活用事例を分析し、権限昇格攻撃によるサイバー攻撃の被害を最小限に抑えるための対策について考察したい。
02.権限昇格攻撃とランサムウェアの関連性の分析
権限昇格とランサムウェアの関連性を検討する前に、権限昇格の意味についてより詳しく見ていきたい。MITRE ATT&CKで定義される権限昇格(Privilege Escalation)は、[図5-3]の説明にあるように 「攻撃者がシステムの弱点、誤った設定、および脆弱性を悪用して、より高いレベルの権限(Permission)を取得するための技術であり、OS機能が昇格されたコンテキスト(Context)で使用され、持続性(Persistence)を目的とする戦術(Tactics)の技術要素と同様に用いられるもの」を意味する。
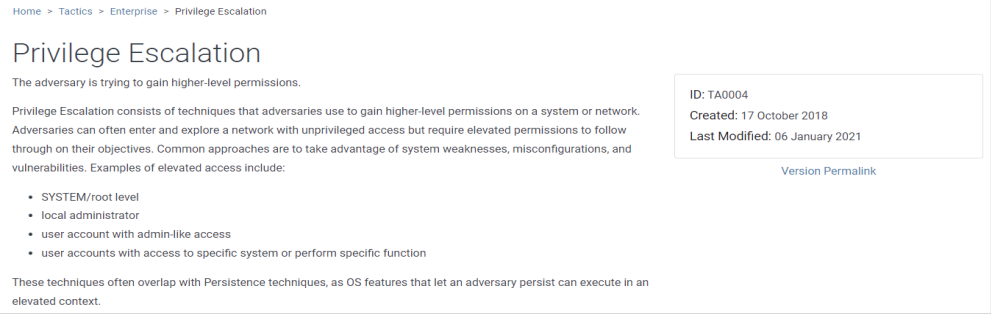
[図5-3] 権限昇格(Privilege Escalation)の詳細説明(出典:MITRE ATT&CK Enterprise)
一般的に「権限」という用語は、PermissionとPrivilegeが複合的に使用されているが、アクセス制御(Access Control)の観点から見ると、両者は異なることが分かる。 人、プログラム、プロセスなどの動的な行為者である主体(Subject)と、ファイル、データベース、コンピュータなどの受動的なアクセス対象を意味する客体(Object)の間において、アクセスレベルやアクション(Action)に基づく権限の観点から、PermissionとPrivilegeが区分される。 まず、Permissionの場合は、主体ごとに許可された権限を指定することを意味し、Privilegeの場合は、権限を管理する設定行為などによって管理可能な権限として、主体と客体の両方に影響を及ぼす要素であると言える。したがって、我々が分析しようとする権限昇格(Privilege Escalation)は、主体(Subject)と客体(Object)の両方に影響を及ぼし得る権限設定に関連するすべての攻撃行為を意味すると見なすことができる。
権限昇格攻撃は、さらに水平的な権限昇格(Horizontal privilege escalation)と垂直的な権限昇格(Vertical privilege escalation)に分類することができる。 同一レベルの他のユーザーの機能やデータにアクセスするために権限昇格を試み、横方向の移動を行う場合を水平的な権限昇格と見なすことができ、多段階権限(Multi-level Privilege)構造において、最も低い権限を持つアカウントから最上位のアカウントにアクセスしようとする試みを垂直的な権限昇格攻撃と呼ぶことができる。したがって、本稿で分析される権限昇格の多くは、垂直的な権限昇格を意味することになる。
グローバルセキュリティ企業SOPHOSによる、ワナクライ(WannaCry)、 グランドクラブ(GrandCrab)、ロッカーゴガ(LockerGoga)、ソディノキビ(Sodinokibi)など10種類のランサムウェアを分析した『How Ransomware Attacks』によると、[図5-4]のように、15種類のランサムウェアをその行動特性(Behavior based Traits)に基づいて分類することができる。 △ クリプトワーム(Cryptoworm)、RaaS、自動化された攻撃者(Automated Active Adversary)によるランサムウェアの分類(Dividing ransomware into categories)、△ 暗号化された署名コード(Cryptographically signed code)、 △ ファイル暗号化時に元のファイルを上書き(Overwrite、In-place)するか、コピー(Copy)するかを識別するファイル暗号化タイプ(File Encryption)など、攻撃行動を整理することができる。権限昇格(Privilege escalation and lateral movement)を引き起こす方式の場合、ExploitとCredentialsの2つのタイプが使用されている。
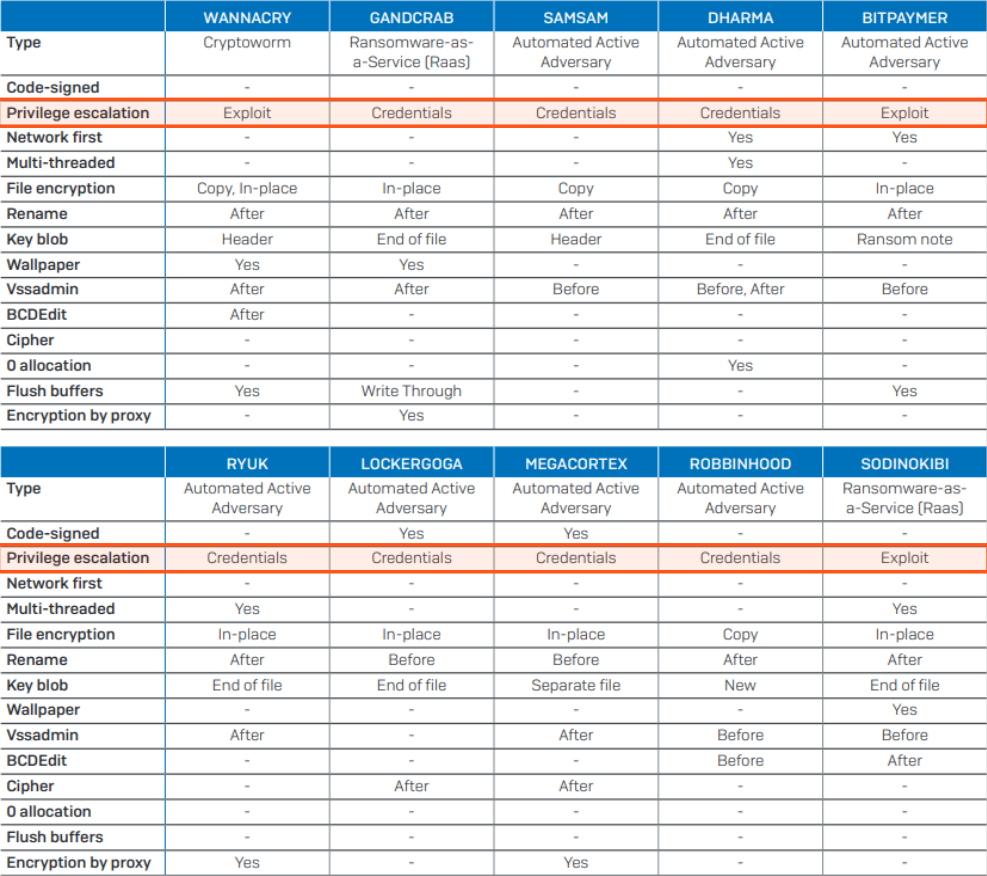
[図5-4] 主なランサムウェアの種類別攻撃手法の分類(出典:How Ransomware Attacks, SOPHOS, 2019年11月)
権限昇格に使用される攻撃ベクトル(Attack Vector)であるエクスプロイト(Exploit:脆弱性の悪用)や認証情報(Credential)を活用するためには、攻撃ベクトルごとの攻撃ツールおよび攻撃手法に対する理解が必要である。まず、エクスプロイトの場合、一般的にインフラ構成上の脆弱性を悪用できるプロトコル、オペレーティングシステム、ブラウザ、Webアプリケーションなどが攻撃対象として活用される。 CISAの「Alert (AA22-117A) 2021 Top Routinely Exploited Vulnerabilities」によると、2021年に最も多く悪用された15の脆弱性のリストには、「RCE」および「権限昇格」攻撃を実行するApache Log4j(CVE-2021-44228)や、Microsoft Exchange Server(ProxyShell、ProxyLogon)、Microsoft Netlogon Remote Protocol(MS-NRPC)を利用したCVE-2020-1472の脆弱性などが上位を占めた。
Microsoft Threat Intelligence Center(MSTIC)の「Log4j 2の脆弱性の悪用を防止、検出、追跡するためのガイダンス」によると、2021年に最も多く利用された脆弱性のリストに名を連ねたCVE-2021-44228は、VMware Horizonと組み合わせてNightSkyランサムウェアの配布に悪用され、 中国のランサムウェア攻撃グループであるDEV-0401もまた、Confluence(CVE-2021-26084)とExchange Server(CVE-2021-34473)の脆弱性を悪用して、LockFileやAtomSiloなどのランサムウェアを拡散させたと明らかにした。このように、ランサムウェア攻撃グループの相当数は、危険度の高い脆弱性をランサムウェア攻撃に積極的に活用していることが分かる。
次に検討する攻撃ベクトルは、認証情報(Credential)である。認証情報は、認証(Authentication)を行うための認証者(Authenticator)が、接続対象へのアクセス権限を保有しているかどうかを証明できる手段を意味するため、接続対象のオペレーティングシステム環境や認証プラットフォームによって影響を受けざるを得ない。 最近では、WindowsやLinuxの管理者アカウントの乗っ取りなどに留まらず、ランサムウェア感染の影響度を高めるために、[図5-5]のようにActive DirectoryのDomain Adminの認証情報を盗み出す攻撃形態が頻発している。
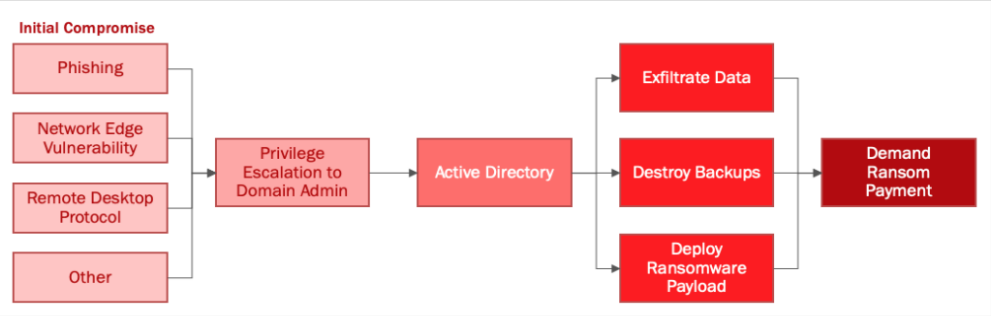
[図5-5] Active Directoryを利用したランサムウェアの拡散手順(出典:Ransomware Trends You Need to Know in 2021, Security Boulevard, 2021年2月11日)
攻撃ツールの面でも、[図5-6]のようにPsExec、 PowerShell、WMIなど、オペレーティングシステム環境で利用できるLotL攻撃を実行したり、AVターミネーションやペネトレーションテストを目的として、CobaltStrike、Meterpreter、PowerTool、PowerShell Empire、Mimikatzなどのツールが主に活用されている点を念頭に置き、ランサムウェア攻撃への対応戦略を策定する際には、権限昇格などを利用したリスクシナリオを考慮する必要がある。
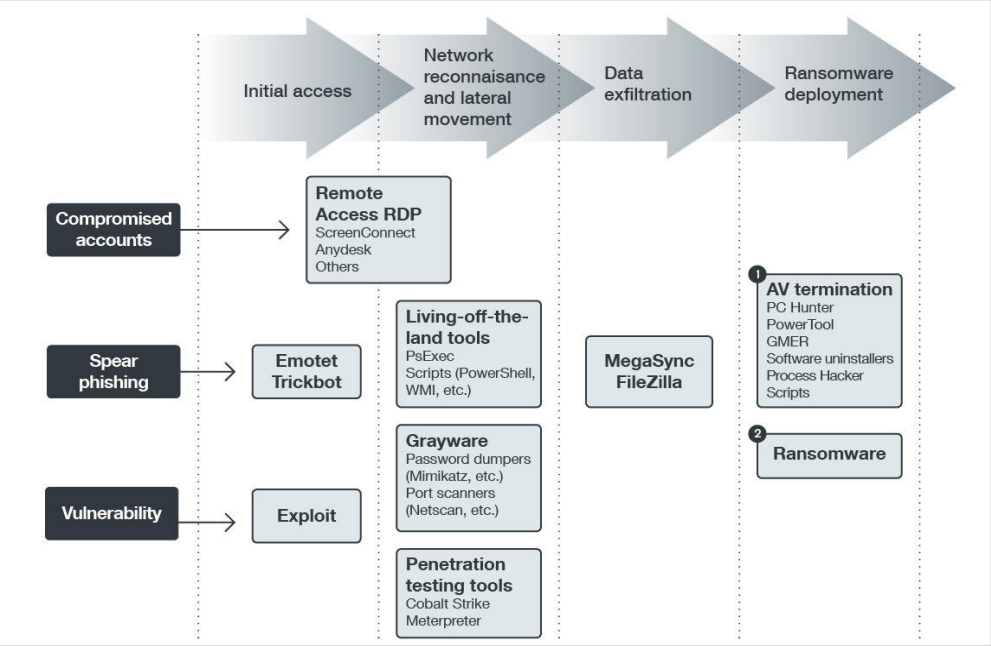
[図5-6] 2020年のランサムウェア攻撃の段階(出典:THE STATE OF RANSOMWARE 2020’s Catch-22、FireEye、2021年2月3日)